Über uns
 Kunden
 Partner
 Unser Team
 Karriere
 Anlagen-Lebenszyklus-Management
 Anlagen-Investitions-Planung
 Betriebliches Anlagen-Management
 Anlagen-Performance-Management
 Netzbetriebs-Unterstützung
 CIM-basiertes Netz-Modell-Management
 Abschalt-Management-System
 Enterprise Protection Information System
 Fortgeschrittenes Management der Anlagenbewertung
 Spezialisierte Anlagen-Intelligenz
 Transformer Intelligence Center
 Prüfdaten-Management
 PowerDB
 Megger CertSuite
 Kundenberichte
 Gartner Report
 Downloads
 Events


IPS und IT-Sicherheit – Ihre wichtigste geschäftskritische Funktion!
Die vierte industrielle Revolution ist das aktuelle und sich weiterentwickelnde Umfeld, in dem disruptive Technologien und Trends wie das Internet der Dinge (IoT), Robotik, virtuelle Realität (VR) und künstliche Intelligenz (KI) die Art und Weise verändern, wie wir leben und arbeiten.
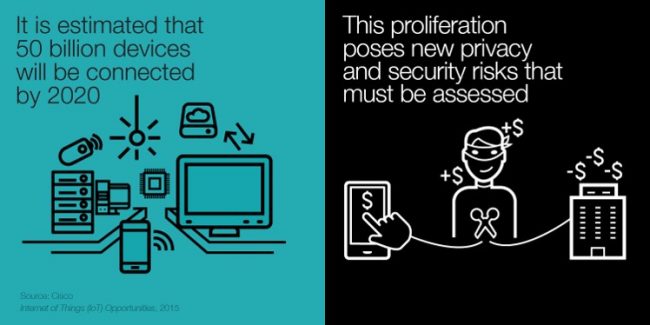
Seit vielen Jahren produziert die Softwarebranche unsichere Software, da Kunden und der Markt hohe Qualität und schnelle, günstige Software erwarten!
Vor einigen Jahren erkannte IPS die entscheidende Bedeutung der Cybersicherheit als zentrale Geschäftsfunktion, und wir haben das IPS-IAM-Projekt (Identity and Access Management) ins Leben gerufen.
Die gesamte Enterprise-Software-Branche bewegt sich in Richtung Cloud, um mobile Geräte, virtuelle und erweiterte Realität, KI und IoT zu unterstützen.
Aus Sicherheitssicht war dies eine große Herausforderung bei der Entwicklung des IPS-IAM-Projekts.
Die Lösung bestand darin, einen Authentifizierungsdienst mit Unterstützung der neuesten Protokolle zu schaffen, der SSO sowie Authentifizierung gegen einen oder mehrere Benutzerspeicher (AD, Azure, soziale Netzwerke, lokale IPS-Datenbank) unterstützt.
Es gibt viele komplexe Fragestellungen und Faktoren zu berücksichtigen – dieser Artikel konzentriert sich auf die folgenden zwei Bereiche:
Authentifizierung => Wer sind Sie?
• Stellt ein Identity Token aus
• Das Identitätssystem verfügt nicht über detaillierte Kenntnisse anwendungsspezifischer Autorisierungsregeln
• Führen Sie die Autorisierung so nah wie möglich an der zu schützenden Ressource durch
• IPS Identity Provider
Autorisierung => Wozu sind Sie berechtigt?
• Stellt ein Access Token aus
• Ein Token kann an mehreren Stellen wiederverwendet werden
• Claims können für jeden Konsumenten eine andere Bedeutung haben
• IPS Authorization Service
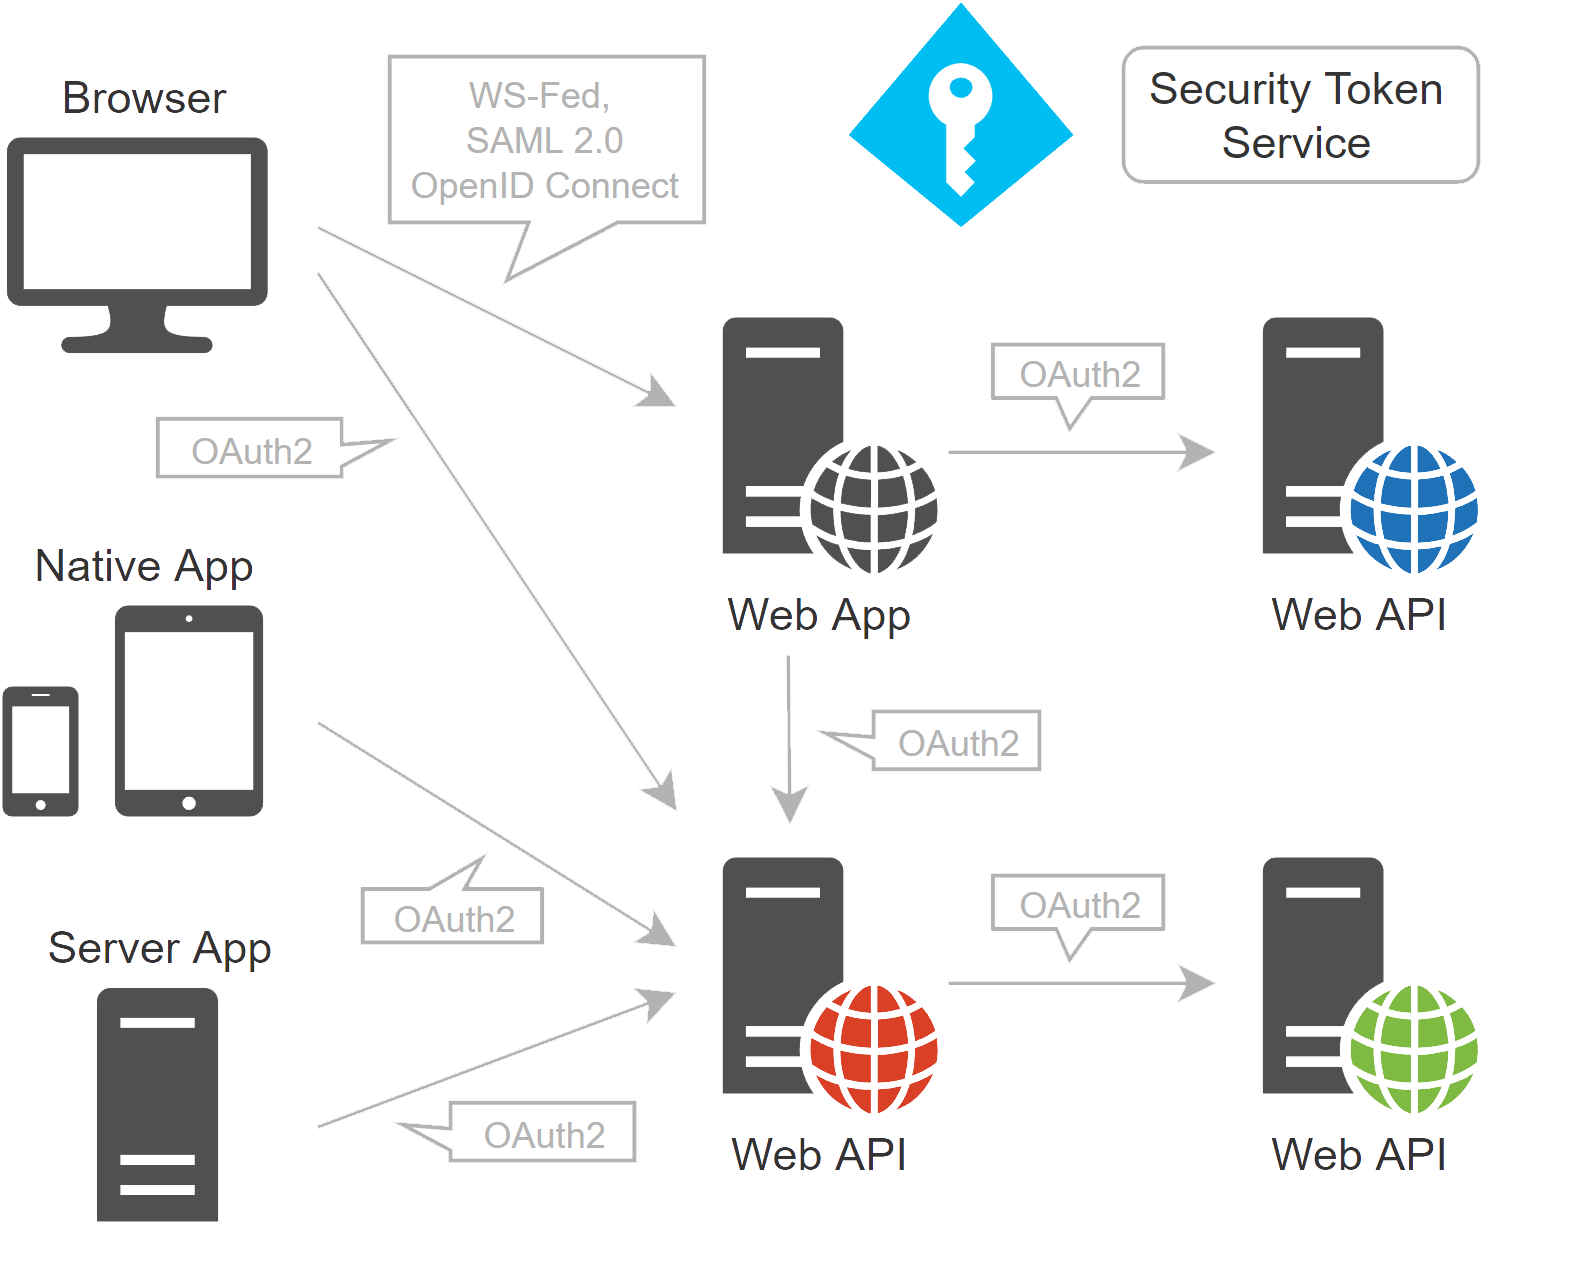
AUTHENTIFIZIERUNG IPS Identity Provider
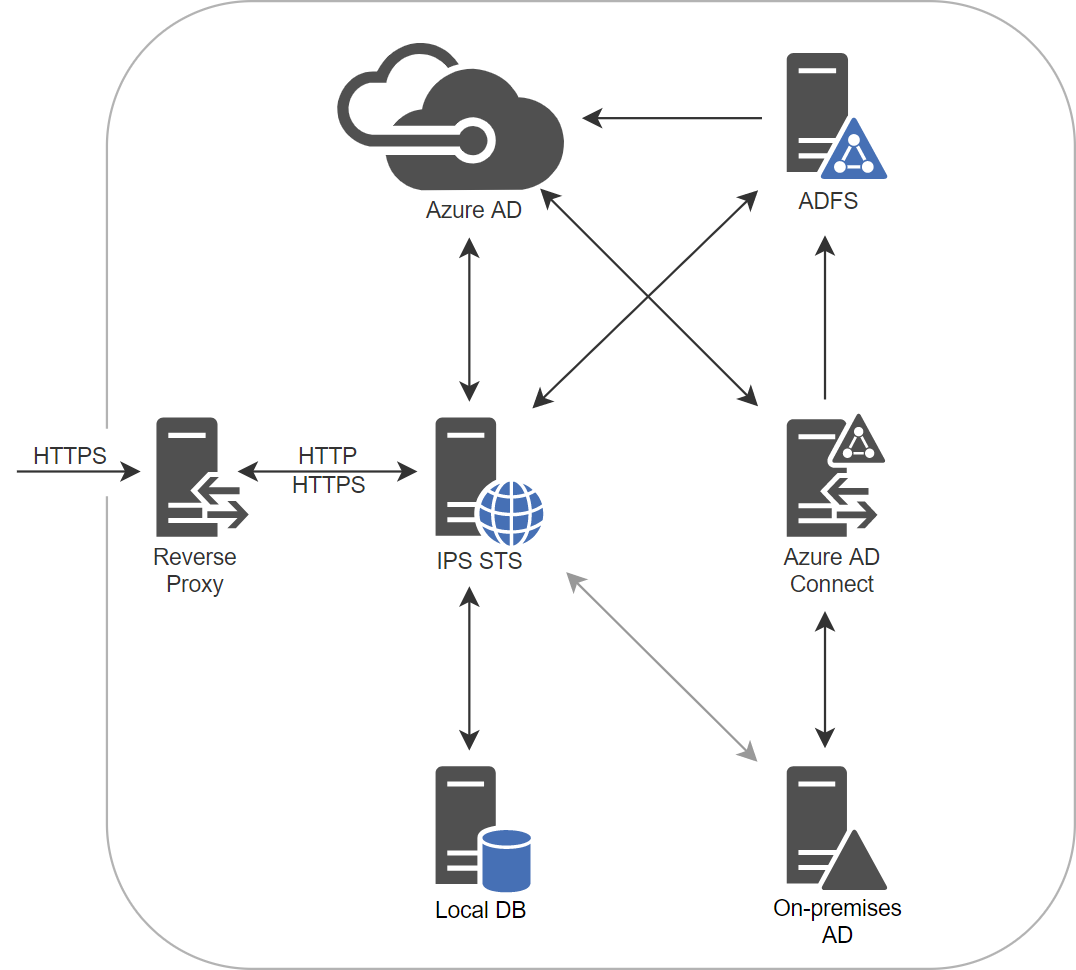
IPS Identity Provider basiert auf einem OIDC-zertifizierten Framework, ist sehr flexibel und lässt sich einfach integrieren.
• Wir unterstützen die Authentifizierung gegen mehrere Benutzerspeicher, z. B. über einen Authentifizierungs-Proxy.
• Wir unterstützen Altsysteme und -protokolle, sodass wir uns in Ihre bestehende Sicherheitsinfrastruktur integrieren und auf der anderen Seite einen modernen, von den meisten Unternehmen unterstützten OIDC Identity Provider bereitstellen können.
• Alle anderen Anbieter mit OIDC-Unterstützung unterstützen bereits IPS Identity Provider.
Wichtigste Merkmale:
• Verwendet die neuesten Sicherheitsprotokolle für Authentifizierung und Autorisierung (OpenID Connect und OAuth2).
• Single Sign-On (SSO)
• Unterstützt Multi-Faktor-Authentifizierung
• Verwendet die neuesten Verschlüsselungsprotokolle zum Schutz sensibler Daten während der Übertragung und im Ruhezustand
• Identity Provider (IdP) und Federation Gateway (kann andere IdP nutzen, z. B. Active Directory)
• Unterstützt das Mapping von Berechtigungen aus AD-Sicherheitsgruppen, sodass Systemadministratoren nur einen Benutzerspeicher wie AD pflegen müssen
• Unterstützt alle wichtigen Sicherheitsstandards und -spezifikationen (SAML 2.0, WS-Federation), sodass auch Altsysteme unterstützt werden
• Unterstützt Windows-Authentifizierung
• Plattformunabhängig
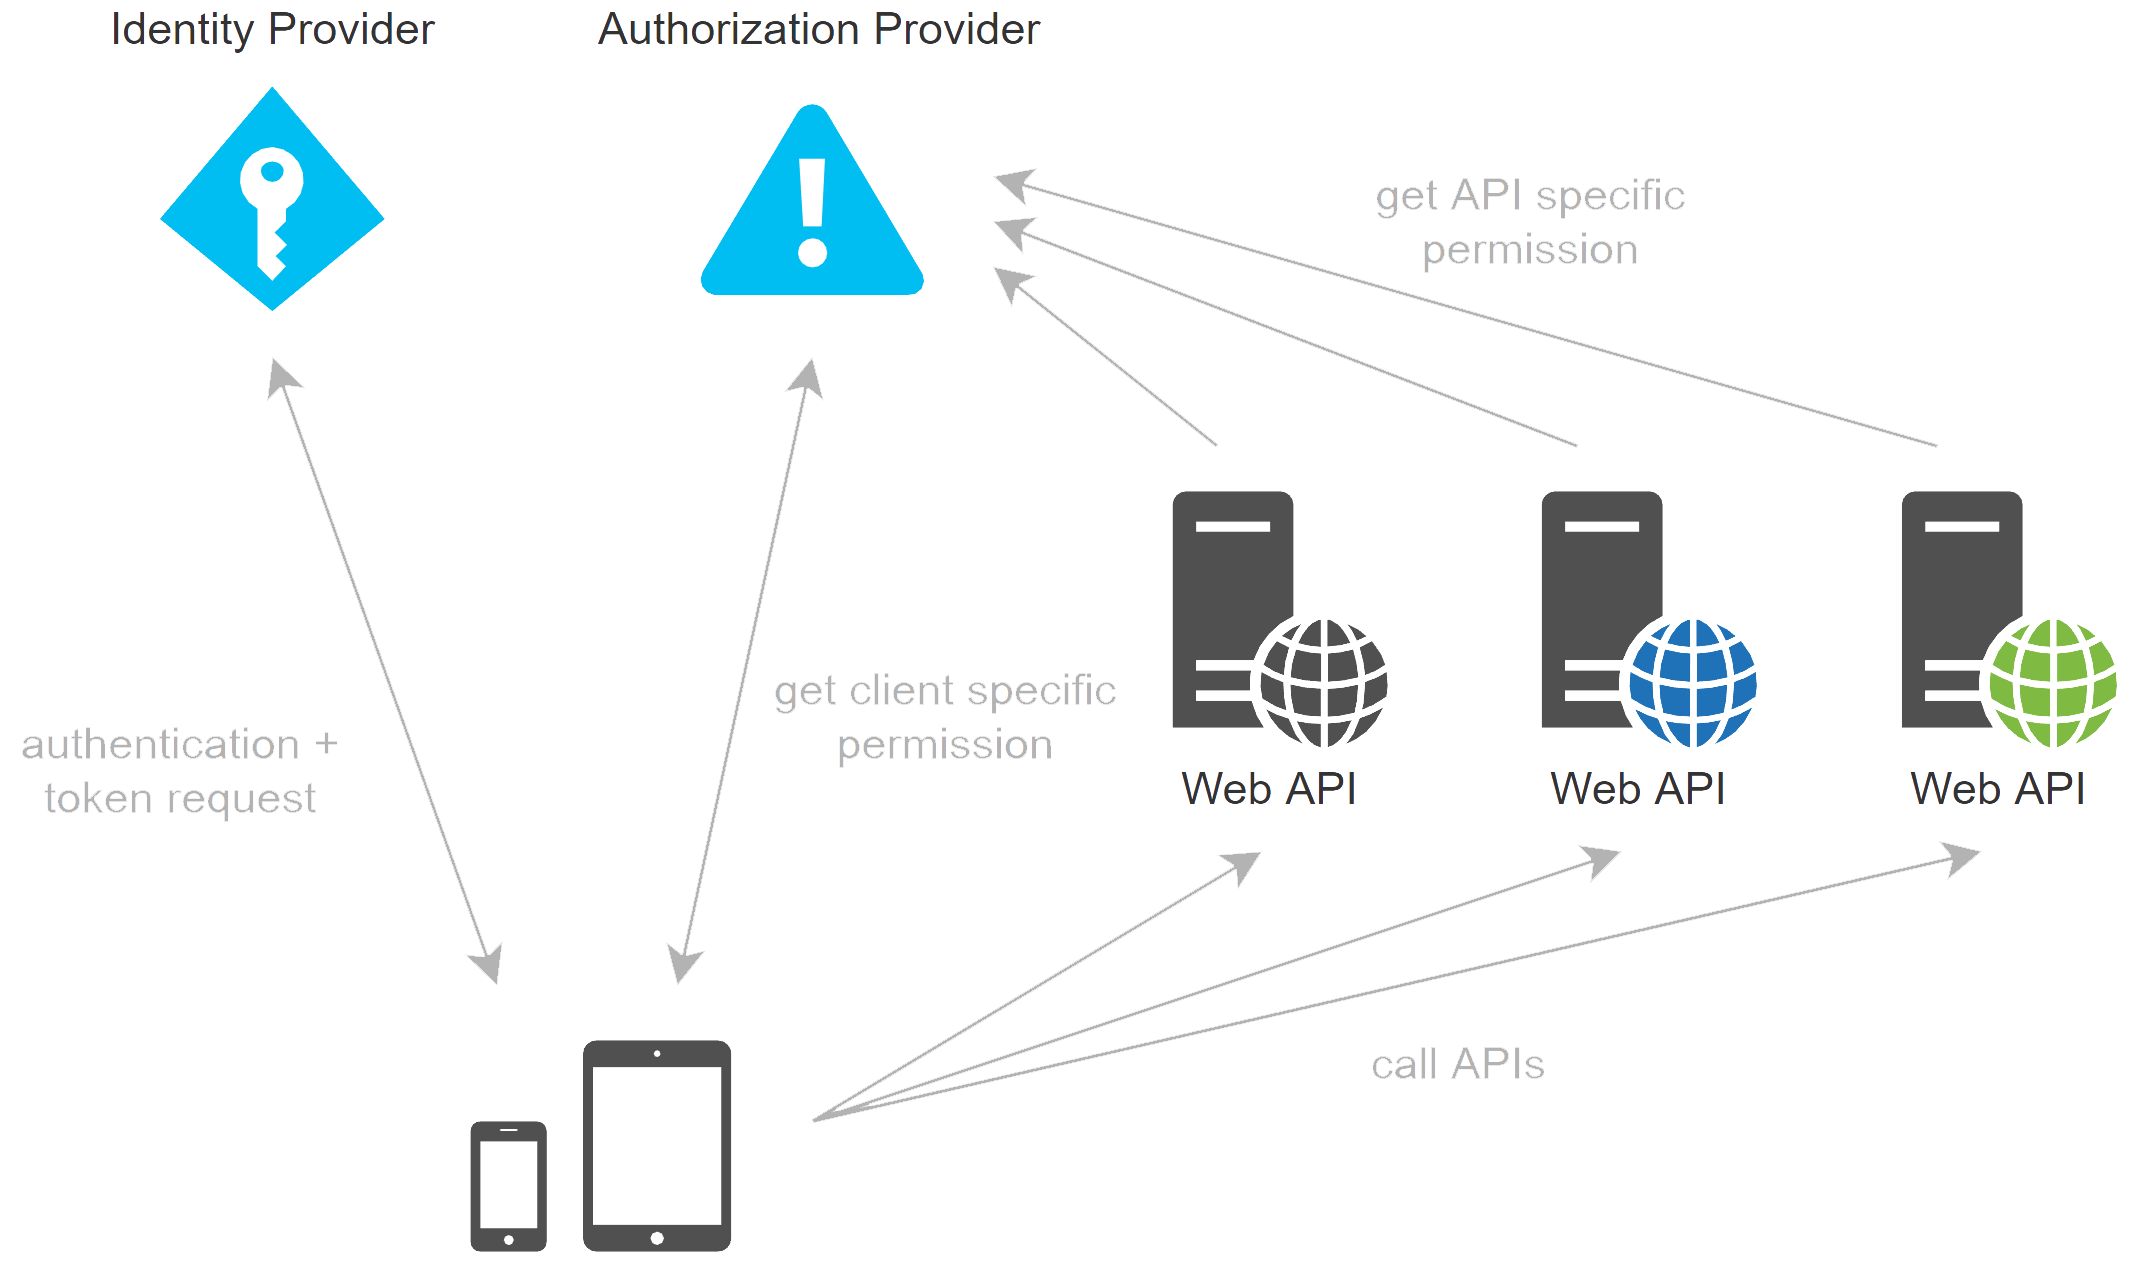
Nach erfolgreicher Authentifizierung kontaktiert die Client-Anwendung den Autorisierungsserver, um alle dem angemeldeten Nutzer zugewiesenen Berechtigungen abzurufen.
Die Web-API empfängt eine Anfrage von der Client-Anwendung und wendet sich ebenfalls an den Autorisierungsserver, um die Liste der Berechtigungen für den jeweiligen Nutzer und das jeweilige System abzurufen.
Tokens können an mehreren Stellen wiederverwendet werden, und Claims können für jeden Konsumenten unterschiedliche Bedeutungen haben.